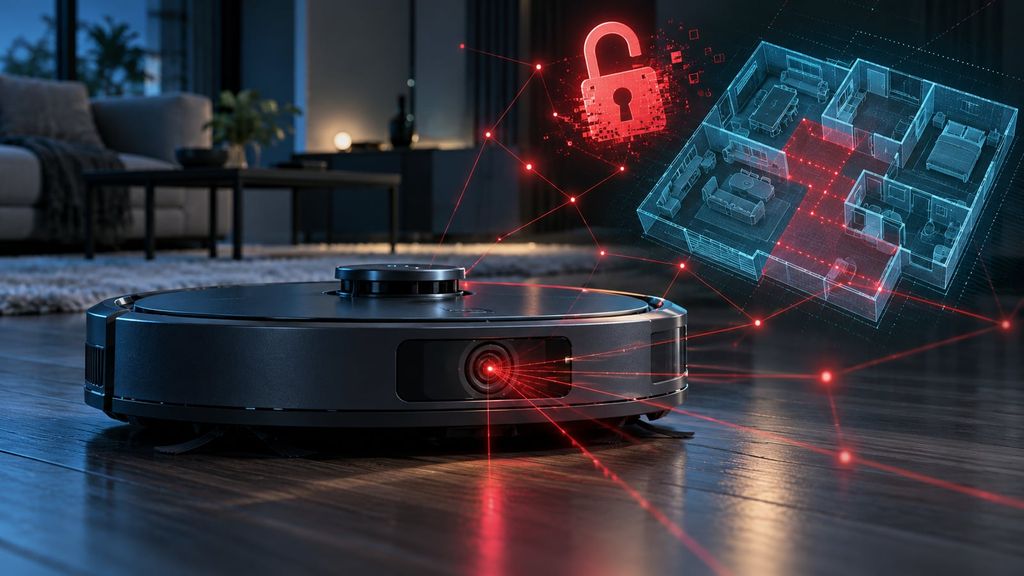
Ev temizliğini otomatikleştiren robot süpürgeler, sahip oldukları sensörler ve bağlantı özellikleriyle evin içinden farklı türlerde kişisel veri toplayabiliyor. Modele göre değişen bu bilgiler arasında kat planları, temizlik geçmişi, kamera görüntüleri ve özel konuşmalar bulunabiliyor. Mikrofon veya uzaktan görüntüleme özelliği taşıyan cihazlarda, süpürgenin hangi verilere eriştiği ve bunları nereye gönderdiği özellikle önem kazanıyor.
Ev dışındayken temizlik durumunu kontrol etmeyi sağlayan bağlantılar, üreticinin sunucuları üzerinden çalışabiliyor. Böylece evin haritası ya da içeride kaydedilen görüntüler, cihazın bulunduğu ortamın dışına çıkabiliyor. Bu durum, internete bağlı her süpürgenin sürekli kayıt yaptığı veya verileri sattığı anlamına gelmiyor. Ancak hangi bilginin ne zaman, hangi amaçla paylaşıldığının açıkça belirtilmesi gerekiyor.
Yaklaşık 7 bin süpürgeye erişim sağlayan açık
Sammy Azdoufal’ın kendi DJI Romo süpürgesini uzaktan kontrol etmeye çalışırken karşılaştığı sorun, bu risklerin somut örneklerinden biri oldu. Azdoufal, yalnızca kendi cihazı yerine dünya genelinde yaklaşık 7 bin robot süpürgeye erişebildi ve bu cihazları kontrol edebildi.
DJI’nın açıklamasına göre sorun, 10 Şubat 2026’da yayımlanan iki güncellemeyle giderildi. Açığın temelinde sunucu tarafındaki yetkilendirme denetimi bulunuyordu: Sistem, geçerli bir müşteriyi tanıyor ancak erişimini yalnızca o müşterinin cihazıyla sınırlamıyordu. Dolayısıyla güçlü bir parola, bu tür bir güvenlik hatasını tek başına engelleyemiyordu.
Azdoufal, cihazın iletişim biçimini tersine mühendislikle incelemek için Claude Code’dan yardım aldı. Bununla birlikte güvenlik zafiyetinin kaynağı yapay zekâ değildi. Sorun, kullanıcının hangi cihazlara erişebileceğini belirleyen kontrollerdeydi.
Veri paylaşımı yalnızca güvenlik ihlallerinden ibaret değil
Robot süpürgelerde gizlilik konusu, başkalarının sisteme izinsiz girmesiyle sınırlı kalmıyor. Cihazlar normal çalışma sırasında da üreticiye temizlik faaliyetleri, çalışma durumu, ev haritaları ve algılanan nesneler hakkında bilgi gönderebiliyor. Bu nedenle yalnızca güvenlik açıklarına değil, ürünün olağan veri paylaşımına da bakmak gerekiyor.
Örneğin iRobot’un gizlilik politikası, bağlantılı modellerin oda adları, zemin türleri, tespit edilen nesneler, robotun hareketleri ve Wi-Fi ağına ilişkin ayrıntıları iletebileceğini belirtiyor. Kullanıcının paylaşımın kapsamını anlaması için gizlilik politikasındaki bu ayrıntıları incelemesi önem taşıyor. Uzun ve yoğun hukuki metinler ise hangi verinin neden toplandığını görmeyi zorlaştırabiliyor.
Yerel işleme ve bağlantı seçenekleri önem taşıyor
Gizlilik açısından açık ve yerleşik bir birinciden söz etmek mümkün değil. Değerlendirmede temel ölçütlerden biri, evden dışarı çıkan bilgi miktarının azaltılması. Navigasyonun ve görüntü işlemenin cihaz üzerinde yapılıp yapılmadığı, bulut bağlantısının zorunlu olup olmadığı ve tanılama verilerinin nasıl paylaşıldığı satın alma öncesinde incelenmesi gereken başlıklar arasında bulunuyor.
Kamerasız bir model, görüntü kaydından doğan riski azaltabiliyor; ancak harita oluşturmayı veya hesap bilgilerinin gönderilmesini mutlaka durdurmuyor. Bu nedenle kamera bulunmaması, cihazın hiç veri toplamadığı anlamına gelmiyor.
Matic’in gizlilik politikasında, işlemenin robot üzerinde gerçekleştiği ve haritaların evdeki Wi-Fi ağı üzerinden uygulamaya aktarıldığı belirtiliyor. Politika bazı istisnalar da tanımlıyor: Uygulamanın uzaktan kullanımında açık onayla şifreli bulut bağlantısı üzerinden veri iletilebiliyor; ses veya video paylaşımı ise yalnızca izin verilen destek işlemleri kapsamında söz konusu olabiliyor.
Üreticinin gizlilik taahhütleri, ürünün güvenlik açıklarından etkilenmediğinin kanıtı sayılmıyor. Şirketin paylaşmayı amaçlamadığı kayıtlar da bir saldırganın erişimine açık hâle gelebiliyor. Mevcut kullanıcılar için güçlü parola, iki faktörlü kimlik doğrulama ve güncel cihaz yazılımı temel önlemler arasında yer alıyor. İhtiyaç duyulmayan uzaktan görüntüleme ve diğer bağlantılı özelliklerin kapatılması da öneriliyor.